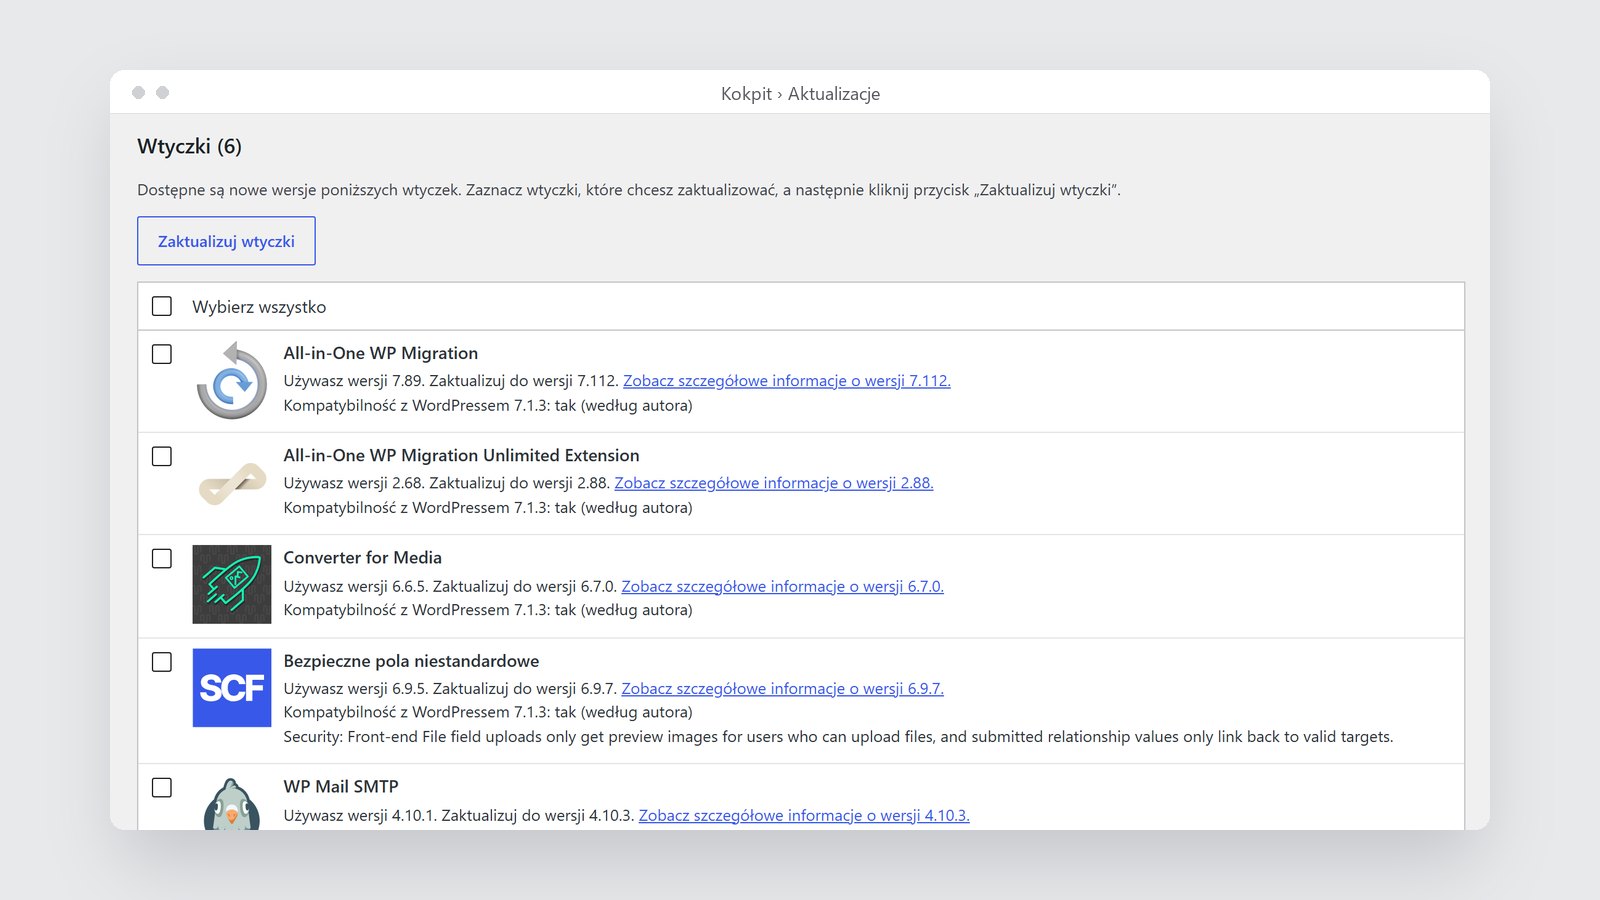
Strona na WordPressie może działać latami bez aktualizacji i przez długi czas nic złego się nie dzieje. Problem pojawia się w chwili, gdy ktoś wykorzysta lukę w jednej z wtyczek. Usuwanie skutków włamania jest wtedy zwykle droższe i trwa dłużej niż regularne aktualizacje.
W skrócie
- Większość włamań wykorzystuje znane luki we wtyczkach, dla których od dawna są dostępne poprawki.
- Przed każdą aktualizacją trzeba wykonać kopię zapasową, a po niej sprawdzić działanie strony.
- Przynajmniej jedna kopia powinna być przechowywana poza serwerem, na którym działa strona.
Dlaczego atakowane są także małe strony
Włamania na strony firmowe rzadko są wymierzone w konkretną firmę. Zwykle stoją za nimi zautomatyzowane skrypty, które przeszukują internet w poszukiwaniu stron ze znanymi lukami w popularnych wtyczkach. WordPress obsługuje ponad 40% wszystkich stron internetowych, dlatego jest najczęstszym celem takich ataków.
Luki rzadko dotyczą samego WordPressa. Najczęściej występują we wtyczkach i motywach. Ich twórcy zwykle szybko publikują poprawki, ale strona jest zabezpieczona dopiero wtedy, gdy zostaną zainstalowane.
Skutki włamania
Właściciel strony często przez długi czas niczego nie zauważa, ponieważ strona z pozoru działa normalnie. W tym czasie może ona:
- zawierać ukryte linki do podejrzanych stron, przez co traci pozycje w Google,
- przekierowywać część odwiedzających, najczęściej z telefonów, na zupełnie inne strony,
- rozsyłać spam, przez co hosting blokuje konto, a firmowe wiadomości trafiają u odbiorców do spamu,
- ujawniać dane przesłane przez formularz kontaktowy.
Gdy Google wykryje zainfekowaną stronę, wyświetla odwiedzającym ostrzeżenie przed wejściem na nią. Usunięcie infekcji i ponowna weryfikacja w Google mogą zająć od kilku dni do kilku tygodni, a przez ten czas klienci zamiast Twojej oferty widzą ostrzeżenie. Jeśli doszło do wycieku danych osobowych, właściciel strony ma 72 godziny na zgłoszenie naruszenia Prezesowi UODO.
Najczęstsze zaniedbania
Podczas sprawdzania stron firmowych regularnie spotykam te same problemy:
- nieaktualny kreator stron i wtyczki, często w wersjach sprzed roku lub dwóch lat,
- nazwę konta administratora, którą można odczytać bez logowania,
- publicznie dostępny plik z informacją o wersji WordPressa,
- brak podstawowych zabezpieczeń po stronie serwera,
- brak informacji, czy i jak często hosting wykonuje kopie zapasowe.
Każdy z tych problemów osobno nie oznacza jeszcze włamania, ale razem znacznie ułatwiają atak.
Jak bezpiecznie aktualizować stronę
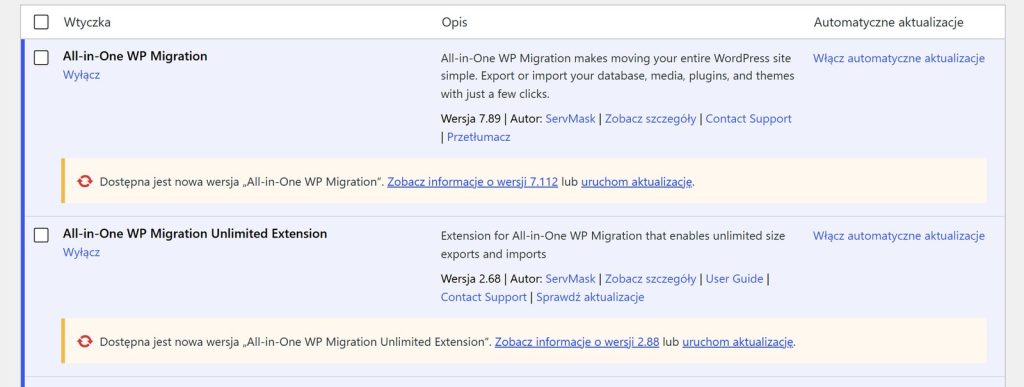
Aktualizacja wszystkich wtyczek jednym przyciskiem jest wygodna, ale niesie ryzyko. Po aktualizacji jedna wtyczka może przestać współpracować z inną albo z motywem. Ryzyko rośnie, gdy aktualizacje były odkładane i trzeba przejść o kilka wersji naraz. Dlatego aktualizacje przeprowadzam zawsze w tej samej kolejności:
- wykonanie pełnej kopii plików i bazy danych,
- aktualizacja WordPressa, motywu i wtyczek,
- sprawdzenie strony głównej i formularza kontaktowego, a w sklepie także koszyka i składania zamówienia,
- w razie problemów przywrócenie kopii, a następnie znalezienie i usunięcie przyczyny błędu.
Kopie zapasowe
Większość firm hostingowych wykonuje kopie zapasowe, ale na różnych zasadach. Zapytaj swojego dostawcę:
- jak często wykonuje kopie i jak długo je przechowuje,
- czy kopia obejmuje zarówno pliki, jak i bazę danych,
- w jaki sposób można przywrócić stronę i czy jest to płatne.
Niezależnie od kopii wykonywanych przez hosting przynajmniej jedna kopia powinna być przechowywana poza serwerem, na wypadek jego awarii albo zablokowania konta. Co jakiś czas trzeba też sprawdzić, czy z kopii da się odtworzyć stronę. Kopia, której nikt nie przetestował, może okazać się bezużyteczna właśnie wtedy, gdy będzie potrzebna.
Co możesz zrobić samodzielnie
- raz w miesiącu sprawdzaj w panelu, czy są dostępne aktualizacje,
- usuń nieużywane wtyczki, ponieważ także wyłączona wtyczka może zawierać lukę,
- używaj silnych haseł i logowania dwuetapowego dla kont administratorów,
- zapytaj hosting o zasady wykonywania kopii zapasowych.
Jeśli nie chcesz zajmować się tym samodzielnie, mogę przejąć te obowiązki w ramach stałej opieki: aktualizacje poprzedzone kopią zapasową, sprawdzanie strony po zmianach i zabezpieczenia.